【行銷 AI 要過哪五道關?從銀行 HKMA BDAI 借來的清單】
行銷團隊把生成式 AI 與自動化接進內容、客服與投放時,容易跳過用途、資料與覆核。本文把香港金管局 BDAI/GenAI 消費者保障原則,提煉成五道行銷版檢查關,並補上台灣個資治理層對照。
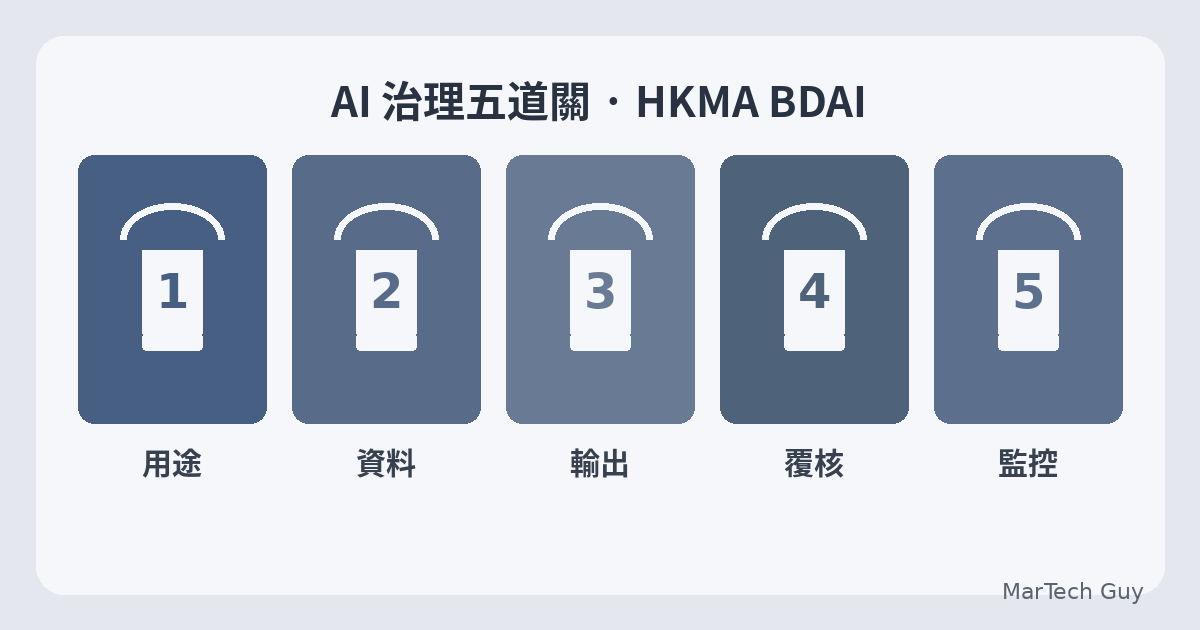
行銷 AI 失控,多半來自用途沒寫清、資料界線模糊、輸出沒人驗、關鍵決策無人覆核,或上線後沒有持續監控。可先過這五道關:用途定義、資料界線、輸出驗證、人類覆核、持續監控。
這五道關借自香港金融管理局(HKMA)2019 年《認可機構就採用大數據分析及人工智能的消費者保障》指引原則(下稱 BDAI),以及 2024 年 8 月《生成式人工智能的消費者保障》通告。銀行合規義務並不直接套在一般行銷團隊;本文只抽取可操作的治理節奏,並在資料界線一關補上香港《個人資料(私隱)條例》(PDPO)與台灣《個人資料保護法》(下稱台灣 PDPA)的治理層對照。資料核對於 2026 年 10 月。
為什麼行銷團隊也要談 AI 治理?
因為行銷 AI 已經直接碰客戶溝通、個人資料與預算決策;出事成本會落在品牌與合規,模型供應商簡報承擔不了這段責任。
常見場景包括:把客戶名單或對話紀錄貼進外部生成式 AI;讓模型自動改寫優惠文案後直接排程發送;用 AI 摘要 KPI 進管理會議,卻沒有抽樣對帳。HKMA 在 2024 GenAI 通告亦指出,幻覺(hallucination)會產出看似合理但事實錯誤或不完整的內容,對顧客端應用影響更大。行銷場景同樣會出現:錯價格、錯條款、錯歸因結論。
本文判斷: 量度對帳未穩之前放大 AI 自動化,等於把錯誤口徑加速複製。治理要決定哪些動作可以自動、哪些必須停在人;禁用全部工具通常不是答案。
HKMA BDAI 講什麼?跟行銷有什麼關係?
HKMA BDAI 把消費者保障收成四個主軸:治理與問責、公平、透明度與披露、資料私隱與保護;2024 GenAI 通告要求把同一套原則延伸到生成式 AI,並補上範圍界定、模型驗證與 human-in-the-loop。
2019 年通告要求董事會與高級管理層對 BDAI 驅動決策負責,上線前驗證、上線後持續檢視,模型須可理解(不能以黑箱推搪),並遵守 PDPO 與私隱專員公署(PCPD)相關良好作業。2024 年通告額外要求:顧客面 GenAI 用途範圍要寫清楚,避免擴用到未批准場景;早期部署採 human-in-the-loop,由人保留決策控制;向顧客說明使用 GenAI、目的與限制;處理個人資料時遵守 PDPO,並參考 PCPD《人工智能倫理發展及使用指引》(2021)與《人工智能:個人資料保護模範框架》(2024-06-11)。
對行銷團隊的可用翻譯:把「董事會問責」換成「誰對這次 AI 輸出負責」;把「顧客面披露」換成「對外文案/客服是否標明 AI 輔助」;把「持續檢視」換成「上線後抽樣與告警」。銀行牌照義務仍屬認可機構;行銷版是借方法,不是自稱已合規。
第一關:用途定義要寫到多清楚?
用途定義要寫到「允許做什麼、禁止做什麼、誰批准擴大範圍」三行都能對上,否則 GenAI 很容易從草稿助手滑進自動對外發送。
HKMA 2024 GenAI 通告要求顧客面應用範圍清楚界定,避免用於非預期領域,並建立負責任使用政策與控制措施。行銷落地可寫一張一頁表:
- 允許:例如內部草稿、關鍵字擴充、已審核範本的語氣改寫。
- 禁止:例如未脫敏個資進外部模型、自動承諾價格/條款、無人覆核的客服退款決定。
- 擴大範圍流程:誰申請、誰簽、試點多久、失敗怎麼回滾。
示範情境(示意,非真實帳戶): 團隊把「內容助手」開放給全組後,有人用它生成針對高價值客戶的一對一訊息並直接匯出至發送工具。用途表若只寫「提升產能」,這種擴用不會被攔截。
限制: 用途表不能替代法務意見書。涉及金融推介、醫療宣稱或兒童資料時,應另找合規/法務;五道關只覆蓋通用治理節奏。
第二關:資料界線怎樣畫(香港與台灣)?
資料界線要先回答「哪些欄位可以進哪個工具、保存多久、可否用於再訓練」,香港對齊 PDPO,台灣對齊《個人資料保護法》的目的限制與最小化思路。
HKMA BDAI/GenAI 通告均要求:若 BDAI/GenAI 收集或處理個人資料,須遵守 PDPO;並採 privacy by design、data minimisation(只收集與保存所需最小資料、最短時間)。PCPD 另有 AI 倫理與模範框架可供對照。台灣《個人資料保護法》同樣強調蒐集目的、利用範圍與委託處理界線;跨境傳輸與受託者條款要在治理層先問清楚,再談功能開通。
行銷檢查可收成四問:
- 這次輸入是否含可識別個人的欄位(姓名、電話、訂單號、對話全文)?
- 工具條款是否允許供應商用於模型改進?若不明,預設不送。
- 香港與台灣受眾資料是否分開處理、分開同意紀錄?
- 脫敏/假名化之後,任務是否仍做得到?做得到就不要送原文。
示範情境: 客服要總結一週投訴主題。先匯出去掉姓名與聯絡方式的主題標籤即可;把完整對話串貼進消費級聊天機器人,等於把資料界線交給供應商預設條款。
限制: 本文只做治理層對照,不是兩地律師意見。實際同意文案、跨境傳輸與委外契約,仍以當地法規與顧問為準。
第三關:輸出驗證查什麼?
輸出驗證要查「事實能否回溯、口徑是否與對帳表一致、對外承諾有沒有越權」;文案通順只能算最低門檻。
2019 BDAI 要求上線前驗證模型與結果的可靠性、公平性、準確性與相關性;2024 GenAI 通告強調模型驗證,並點名幻覺風險。行銷版可分三層抽樣:
- 事實層:價格、庫存、活動日期、條款是否與正式來源一致。
- 量度層:AI 寫進報告的轉換、ROAS、增量是否與已對帳口徑一致;對帳方法見《量度對帳是什麼》。
- 公平與敏感層:是否對特定客群用语貶抑、是否誤用健康/財務敏感結論。
可執行步驟: 每個對外 AI 工作流設「抽樣比例 + 失敗定義 + 誰有權放行」。例如每 20 則生成抽 1 則全量核對來源連結;管理報表則抽核 KPI 定義列。
本文建議: 沒有來源錨點的 AI 洞察,最多當假設,不要當已驗證結論進預算會。
第四關:人類覆核怎樣落地?
人類覆核要寫明「哪類輸出必須人簽、簽什麼、逾時怎麼辦」,早期顧客面 GenAI 更應保留人在決策迴路。
2024 GenAI 通告要求早期顧客面應用採 human-in-the-loop,由人保留控制以確保輸出準確且不誤導;公平原則下亦提到必要時以人工介入調整。2019 BDAI 公平章節亦要求在較高風險自動決策場景保留人手干預可能。行銷可按風險分級:
- 低風險(內部草稿):抽樣覆核即可。
- 中風險(公開內容、廣告文案):發布前必經指定編輯。
- 高風險(客服承諾、價格、個資相關回覆、自動加減預算):人簽前不得自動執行。
示範情境: AI 建議「把搜尋預算全數轉去短影音」。覆核清單應要求:對帳是否完成、是否有實驗或 holdout、是否只是最後點擊錯覺。缺一項就停在建議,不進自動改單。
限制: human-in-the-loop 若變成「每則都點同意」而無檢查標準,只是形式覆核。覆核要綁檢查項;單一點擊同意不夠。
第五關:持續監控怎樣才算夠?
持續監控要有固定節奏的抽樣、漂移訊號與停用條件;上線剪彩後把一切交給自動化,通常會漏掉漂移。
2019 BDAI 要求上線後持續檢視,以確保模型、資料與結果仍然可靠、公平、準確與相關。行銷版可設每月最小包:
- 抽樣日誌:對外 AI 輸出抽樣結果、失敗類型、修正動作。
- 資料漂移:來源欄位是否變了、同意狀態是否變了、供應商條款是否更新。
- 效果與投訴:客服升級率、退訂、誤解條款的工單是否上升。
- 停用條件:例如連續兩週抽樣失敗率超過預設門檻,或無法解釋的預算自動調整,即暫停自動執行。
本文判斷: 監控若只看「用了多少次 AI」,會獎勵產能、忽略損害。指標應同時看失敗與升級,生成量只能當次要訊號。
五道關之後,下一題該問什麼?
若五道關都能答「有負責人、有書面範圍、有抽樣、有停用線」,下一題通常是:哪個具體 AI 工作流該優先核對訊號、護欄與對照組。那屬於上線前檢查清單,可與後續 AI 代理專題分開處理。
現階段若只能做一件事:先把用途定義與資料界線寫成一頁,再讓任何外部模型接上客戶資料。沒有這兩行,後面的驗證與覆核都會變成補破網。
相關文章
- 量度對帳定義、算法,以及它為什麼是自動化與 AI 的前提
- MMM 最常見的三種失敗:資料量、共線性、過度擬合
- 量度可信之後:預算重新分配的四格決策框架
- 2026 GA4 歸因模式怎麼選:數據驅動、最後點擊與口徑對照表
想先動手:做約 15 分鐘的 量度自查;訂閱後解鎖完整清單。需要進一步判斷,透過 聯絡表單 洽詢。
—
資料來源(全部於 2026 年 10 月 15 日查閱):香港金融管理局《Consumer Protection in respect of Use of Big Data Analytics and Artificial Intelligence by Authorized Institutions》(2019-11-05);《Consumer Protection in respect of Use of Generative Artificial Intelligence》(2024-08-19);通告中援引之 PCPD AI 倫理指引(2021)與《Artificial Intelligence: Model Personal Data Protection Framework》(2024-06-11);台灣《個人資料保護法》治理層對照(非法律意見);站內《量度對帳是什麼》。